Biltjuv kan ta över en Tesla via mobilappen
Krävs dock att ägaren installerar en malware-app först

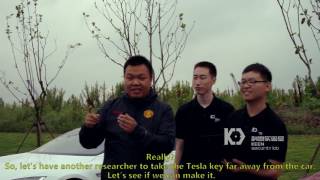
I det här klippet demonstrerar det norska säkerhetsföretaget Promon hur en biltjuv skulle kunna utnyttja en svaghet i Teslas tillhörande app för att stjäla en Tesla-bil.Som synes krävs det dock att ägaren först installerar en så kallad malware-app för att det hela ska fungera. Om ägaren skulle installera malware-appen ger denna biltjuven tillgång till ägarens användarnamn och lösenord som sedan kan använda detta för att öppna och starta bilen.Svagheten i Teslas fall är att den så kallade OAuth-token sparas i klartext vilket ger en eventuell biltjuv tillgång till denna. Huruvida även andra nyckellösa bilar använder sig av liknande system framgår inte. Det får även tilläggas att då det kräver att användaren installerar en särskild app för att det ska fungera är det diskutabelt om det här ska klassas som ett säkerhetsproblem eller ett handhavandefel från ägarens sida. Att i dagens läge installera appar från okända källor som man inte har koll på är ungefär lika dumt som att skriva PIN-koden till bankomatkortet på kortets baksida.
Kommentarer